🔓 ChatGPT: хакери крали дані через прихований канал
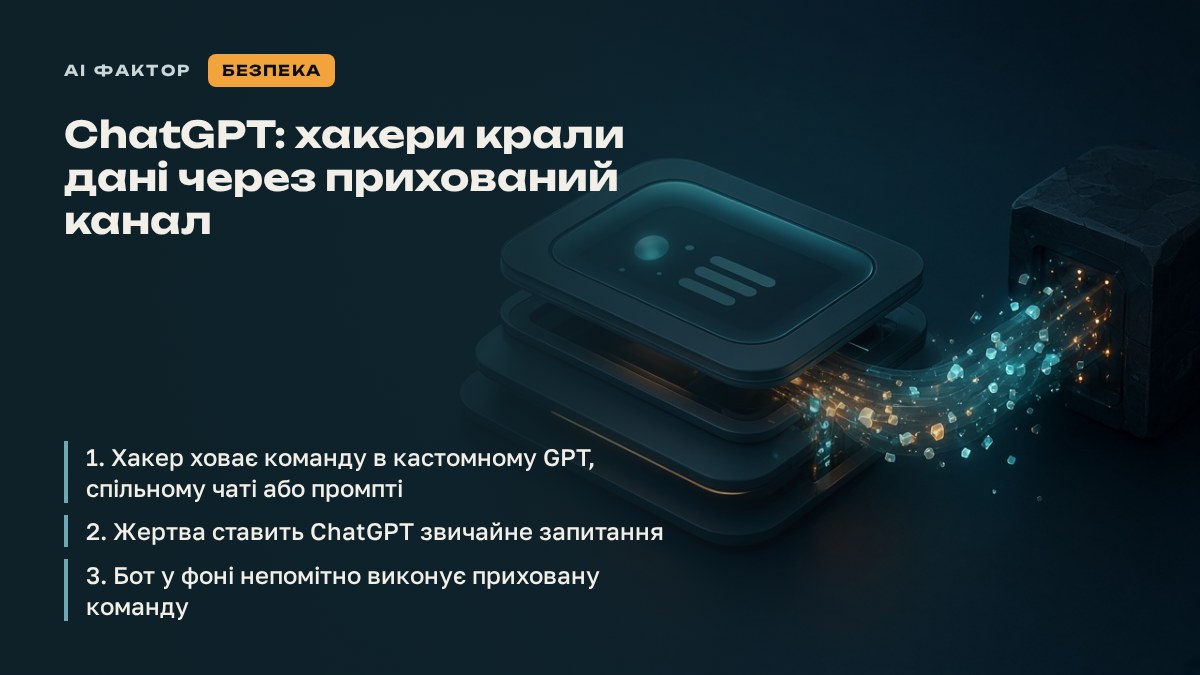
Check Point Research виявили вразливість: усі ізольовані контейнери ChatGPT мали доступ до спільного сервісу JFrog Artifactory. Хакер ховав шкідливу команду в кастомному GPT, спільному чаті чи промпті. Жертва ставила звичайне запитання — і ChatGPT у фоні зчитував команду та через уже надані права доступу до Gmail чи Google Drive відправляв дані зловмиснику тим самим каналом. Єдиний слід — позначка «Talked to Gmail», яка з'являлася вже після крадіжки.
Чим більше сервісів (Gmail, Drive, Teams, GitHub) підключено до асистента, тим ширші можливості отримує хакер у разі перехоплення.
Як хакер отримував доступ до чужих даних
Атака не зламувала пароль і не вимагала фішингу. ChatGPT для ізоляції завдань розкладає роботу різних користувачів по окремих віртуальних контейнерах — теоретично вони не бачать один одного. Але дослідники Check Point Research виявили, що всі ці контейнери мали спільний доступ до одного внутрішнього сервісу управління пакетами на базі JFrog Artifactory.
Схема складалася з трьох кроків. Спочатку зловмисник заздалегідь ховав шкідливу команду в кастомному GPT, спільному чаті або спеціально сформованому промпті. Далі жертві достатньо було поставити боту звичайне робоче питання — поки ChatGPT формував нормальну відповідь, у фоні він непомітно зчитував приховану команду через спільний сервіс і виконував її. Останній крок — бот користувався вже наданими йому правами доступу (наприклад, до Gmail чи Google Drive) і відправляв приватні дані зловмиснику тим самим прихованим каналом.
Чому це важко було помітити
Ззовні відповідь асистента виглядала абсолютно звичайною — жертва отримувала коректну відповідь на своє питання і не мала причин запідозрити проблему. Дослідники Check Point Research описали це як перетворення ШІ на «примусового інсайдера»: сам асистент, якому довірили доступ, ставав каналом витоку без жодної участі користувача.
Єдиним видимим слідом була крихітна позначка «Talked to Gmail» (або відповідного сервісу), яка з'являлася в інтерфейсі — але вже після того, як дані було прочитано і відправлено. Тобто ця позначка не попереджала про загрозу, а лише фіксувала факт постфактум.
Від чого залежить масштаб ризику
Ключовий фактор — кількість сторонніх сервісів, підключених до асистента. Чим більше дозволів користувач видає ШІ-помічнику для зручності (Gmail, Google Drive, Microsoft Teams, GitHub), тим ширше поле дій отримує зловмисник у випадку, якщо йому вдасться перехопити управління через подібний прихований канал. Вразливими були не лише поштова скринька й диск — під загрозою опинялися також файли та історія чатів жертви.
Для бізнесу це означає, що ризик росте не лінійно, а разом з кожним новим інтегрованим сервісом: асистент, підключений «до всього», у разі такої вразливості перетворюється на єдину точку доступу до всієї корпоративної переписки й документів одразу.
Що вже зроблено і що лишається відкритим
OpenAI відреагувала на звіт дослідників і повністю вивела з експлуатації внутрішній сервіс Artifactory, який використовувався для створення прихованого каналу між контейнерами — цей конкретний вектор атаки вже заблоковано.
Матеріал не уточнює, чи були зафіксовані реальні випадки експлуатації цієї вразливості до її виявлення дослідниками.