Tamnoon автоматизує усунення хмарних вразливостей
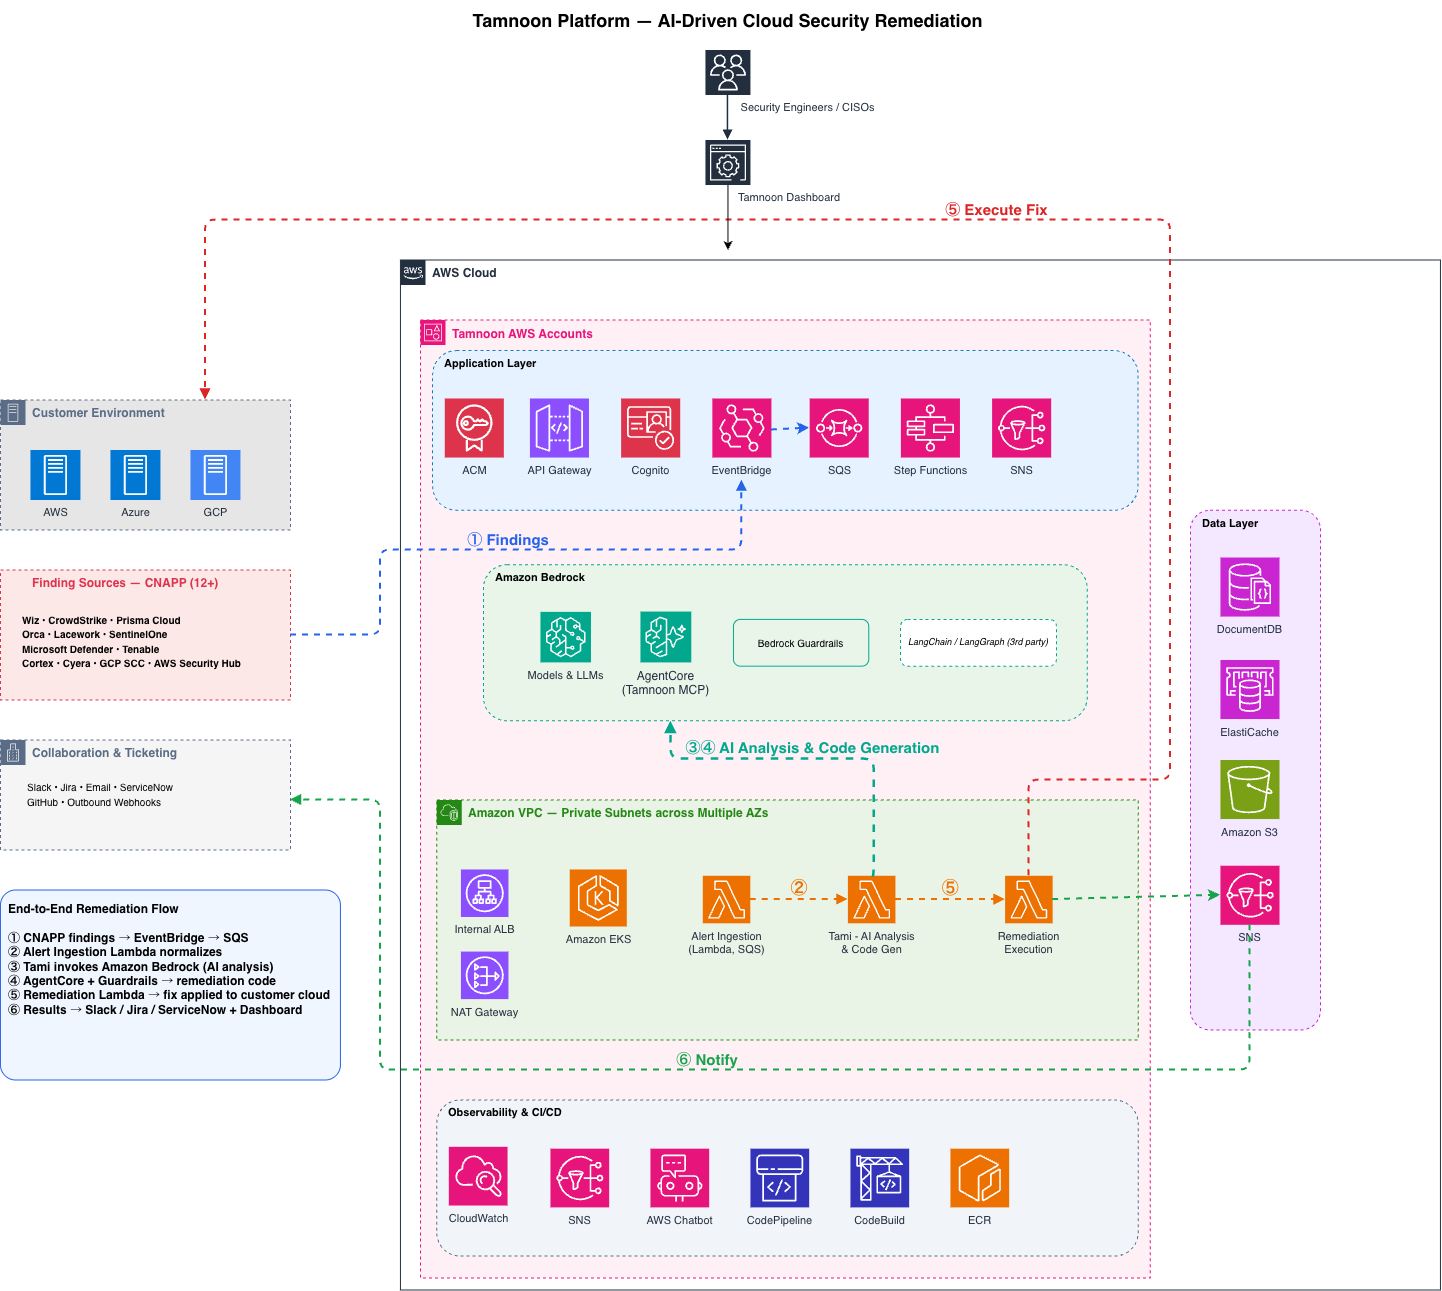
Tamnoon створила агента Tami на Amazon Bedrock: він сам розслідує знахідки з CNAPP-платформ (Wiz, CrowdStrike, Orca) та AWS Security Hub, оцінює ризик виправлення як SAFE, RISKY чи AWAITING DATA і готує фікс із резервуванням і перевіркою. За 90 днів це дало зменшення критичних хмарних експозицій понад 90% без жодного збою продакшену.
Проблема: знахідок від сканерів стільки, що інженери закривають лише частину, а ризик накопичується місяцями — для кожної потрібно знайти власника ресурсу і підтвердити безпечність фіксу.
Як Tami вирішує, що можна чіпати
Платформа розбиває процес на чотири спеціалізовані агенти, кожен відповідає за окрему фазу. Агент розслідування збирає контекст про знахідку: хто власник ресурсу, що від нього залежить — і формує лише read-only кроки перевірки, без права щось змінювати.
Далі агент оцінки ризику будує «ланцюжок доказів» для кожного активу і класифікує виправлення як SAFE, RISKY або AWAITING DATA. Якщо є сумнів, система свідомо занижує оцінку — у бік обережності, а не автоматизації.
Лише знахідки зі статусом SAFE потрапляють до агента виправлення, який будує план за схемою «резервна копія → виправлення → перевірка» з інструкціями відкату. Останній, агент генерації коду, перетворює план у виконуваний код, але спочатку перевіряє запит на релевантність і спроби prompt injection, а готовий артефакт додатково схвалює окремий агент-рецензент.
Де проходить межа автоматизації
Автоматично виконуються лише дії зі статусом SAFE. Знахідки RISKY або AWAITING DATA передаються вбудованим інженерам Tamnoon — систему побудовано так, щоб масштабувати автономність без ризику для продакшену, а не замінити людину повністю.
ШІ ніколи не тримає хмарних облікових даних напряму: виконання відбувається через короткострокові, обмежені за орендарем токени під контролем клієнта, у середовищі, окремому від агентів, які планують зміни. Усі ремедіації проходять через воркфлоу погодження з повним аудиторським слідом — жодна спроможність ШІ не потрапляє до клієнта без внутрішньої перевірки.
Tami працює над знахідками з CNAPP-платформ і хмарних сервісів — серед них, окрім Wiz, CrowdStrike, Orca та AWS Security Hub, також Palo Alto Cortex, Upwind, SentinelOne, Cyera та Amazon GuardDuty, — нормалізуючи їх у єдину схему: сканери лишаються джерелом істини, Tamnoon відповідає лише за доведення знахідки до виправлення.
Що робить дані клієнта безпечними
Усі запити до моделі йдуть через Amazon Bedrock у межах власного AWS-акаунту Tamnoon в американських регіонах; дані не потрапляють до стороннього постачальника, а Bedrock не зберігає і не навчається на промптах і відповідях. Amazon Bedrock Guardrails маскує PII та подібний до секретів контент ще до збереження, фільтрує спроби prompt injection і обмежує тематику відповідей моделі лише ремедіацією.
Доступ побудований на принципі найменших привілеїв: кожна функція має окрему IAM-роль, права на Bedrock обмежені лише викликом конкретних моделей, доступ до Secrets Manager — лише до тих секретів, які функція реально використовує. Версії моделей фіксуються за датованими ідентифікаторами, тож оновлення моделі — це завжди явна, перевірена зміна коду, а не тиха заміна.
Що перевірити перед тим, як довіритись результату
Перед тим як автоматизація виправлень дасть ефект, варто звірити: показник RCI (SAFE/RISKY/AWAITING DATA) для кожної знахідки, наявність аудиторського сліду в AWS CloudTrail для кожного виклику моделі та те, чи проходить ремедіація через воркфлоу погодження, а не виконується без перегляду людиною.
Варто враховувати і джерело цифр: заявлене скорочення критичних експозицій понад 90% за 90 днів і нульові збої продакшену — це результати власного дослідження Tamnoon (2026 State of Cloud Remediation report, побудованого на аналізі понад 14 млн хмарних алертів), а не незалежного аудиту.