AWS показав мультиагентну систему для ризик-оцінки банків
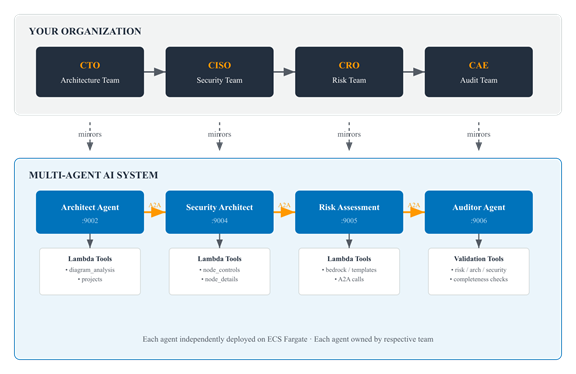
AWS описав архітектуру з п'яти ШІ-агентів, які оцінюють ризик банківських систем на етапі проєктування. Architect Agent аналізує діаграму, Security Architect Agent зіставляє компоненти з NIST 800-53, Risk Assessment Agent формує звіт мовою CRO, Auditor Agent перевіряє результат. В основі - Strands Agents, Bedrock і Agent-to-Agent; кожен агент - окремий сервіс ECS.
Зараз ризики в банках оцінюють уже після затвердження архітектури, коли виправлення дороге. DORA, CRI Базельського комітету і стандарти OCC вимагають оцінювати ризики ще до впровадження. Архітектура трасує ризик від бізнесу до AWS-компонента.
Чому оцінка ризиків відстає від архітектури
Зазвичай у банках послідовність зворотна: команди спочатку проєктують платіжну систему чи цифровий банкінг, і лише потім служба безпеки перевіряє її на відповідність NIST CSF чи PCI-DSS, а ризик-команда готує звіт вже після того, як рішення про впровадження фактично прийняте. До моменту, коли керівництво бачить звіт про ризики, архітектура вже зафіксована, а виправлення обходиться дорого.
AWS називає три проблеми такого підходу: пізня видимість ризиків (прогалини на кшталт відсутнього шифрування персональних даних виявляють, коли переробляти вже пізно), втрата контексту при передачі між командами та відсутність спільної мови — архітектори говорять компонентами, безпека — контролями, ризик-менеджери — ймовірністю та регуляторним впливом.
П'ять агентів за моделлю трьох ліній захисту
Архітектура побудована за моделлю трьох ліній захисту, на якій працює ризик-менеджмент більшості фінустанов: перша лінія (бізнес і технічні команди) керує ризиком щодня, друга (ризик і комплаєнс) встановлює політику й наглядає, третя (внутрішній аудит) дає незалежну гарантію якості перших двох.
- Architect Agent (1-ша лінія) — аналізує діаграму архітектури через Lambda-інструменти, визначає компоненти й потоки даних, не оцінюючи безпеку чи ризик
- Security Architect Agent (1-ша лінія) — отримує аналіз через протокол A2A і зіставляє компоненти з контролями NIST 800-53 через Bedrock
- Risk Assessment Agent (1-2-га лінія) — поєднує обидва входи з галузевим шаблоном оцінки ризиків і формує звіт мовою CRO: ймовірність, вплив, регуляторна експозиція
- Auditor Agent (3-тя лінія) — перевіряє повноту й узгодженість результату, може повернути вердикт REJECTED або CONDITIONAL
- Organization Profile Agent — додатковий, поза основним конвеєром: постачає контекст установи (розмір, сегмент, юрисдикція, класифікація даних)
Шаблони оцінки ризиків можна налаштовувати під підрозділ: для роздрібного банкінгу акцент на захисті даних клієнтів і PCI-DSS, для підрозділу глобальних ринків — на цілісності транзакцій і ринковому ризику, без зміни коду системи.
Що на виході та скільки це коштує
Звіт Risk Assessment Agent будується на восьми категоріях ризику FSI (репутаційний, регуляторний, кредитний, операційний, ринковий, ліквідності, технологічний/кіберризик, приватність), матрицях ймовірності та впливу 5×5 з кольоровим кодуванням та оцінках ефективності контролів за шкалою Effective/Partially Effective/Ineffective/Not Implemented — тими ж шкалами, що використовує внутрішній аудит.
За результатами тестування на підібраному наборі архітектур із заздалегідь відомим переліком ризиків система виявляла 72% закладених ризиків приблизно за десять хвилин на одну оцінку — проти днів послідовної ручної перевірки. AWS окремо зазначає: система схильна завищувати критичність ризиків, а точність оцінки серйозності на масштабі не вимірювалася.
Обмеження, які варто враховувати
Auditor Agent — це LLM-агент із правиловими перевірками, тому його вердикт не повністю детермінований; знахідки лише показуються користувачу, а не блокують процес, і виправлення вимагає повторного запуску відповідного агента. В основі — Claude Sonnet 4 з вікном контексту 200K токенів, чого вистачає для протестованих архітектур. Для зниження вигаданих посилань на контроли використовується RAG на базі Bedrock Knowledge Base, але Auditor Agent не перевіряє повторно кожне цитування контролю — AWS прямо вказує, що перед використанням результатів потрібен огляд кваліфікованим фахівцем із безпеки чи ризиків. Кожен агент розгорнутий як окремий сервіс Amazon ECS, що дозволяє командам оновлювати свою частину незалежно, але й додає операційне навантаження — підтримку системних промптів в S3, актуальність документів бази знань і моніторинг стану ECS-завдань. Референсна реалізація доступна на GitHub; вартості розгортання чи використання в матеріалі не наведено.