Страховий брокер дав 400 співробітникам власних AI-агентів
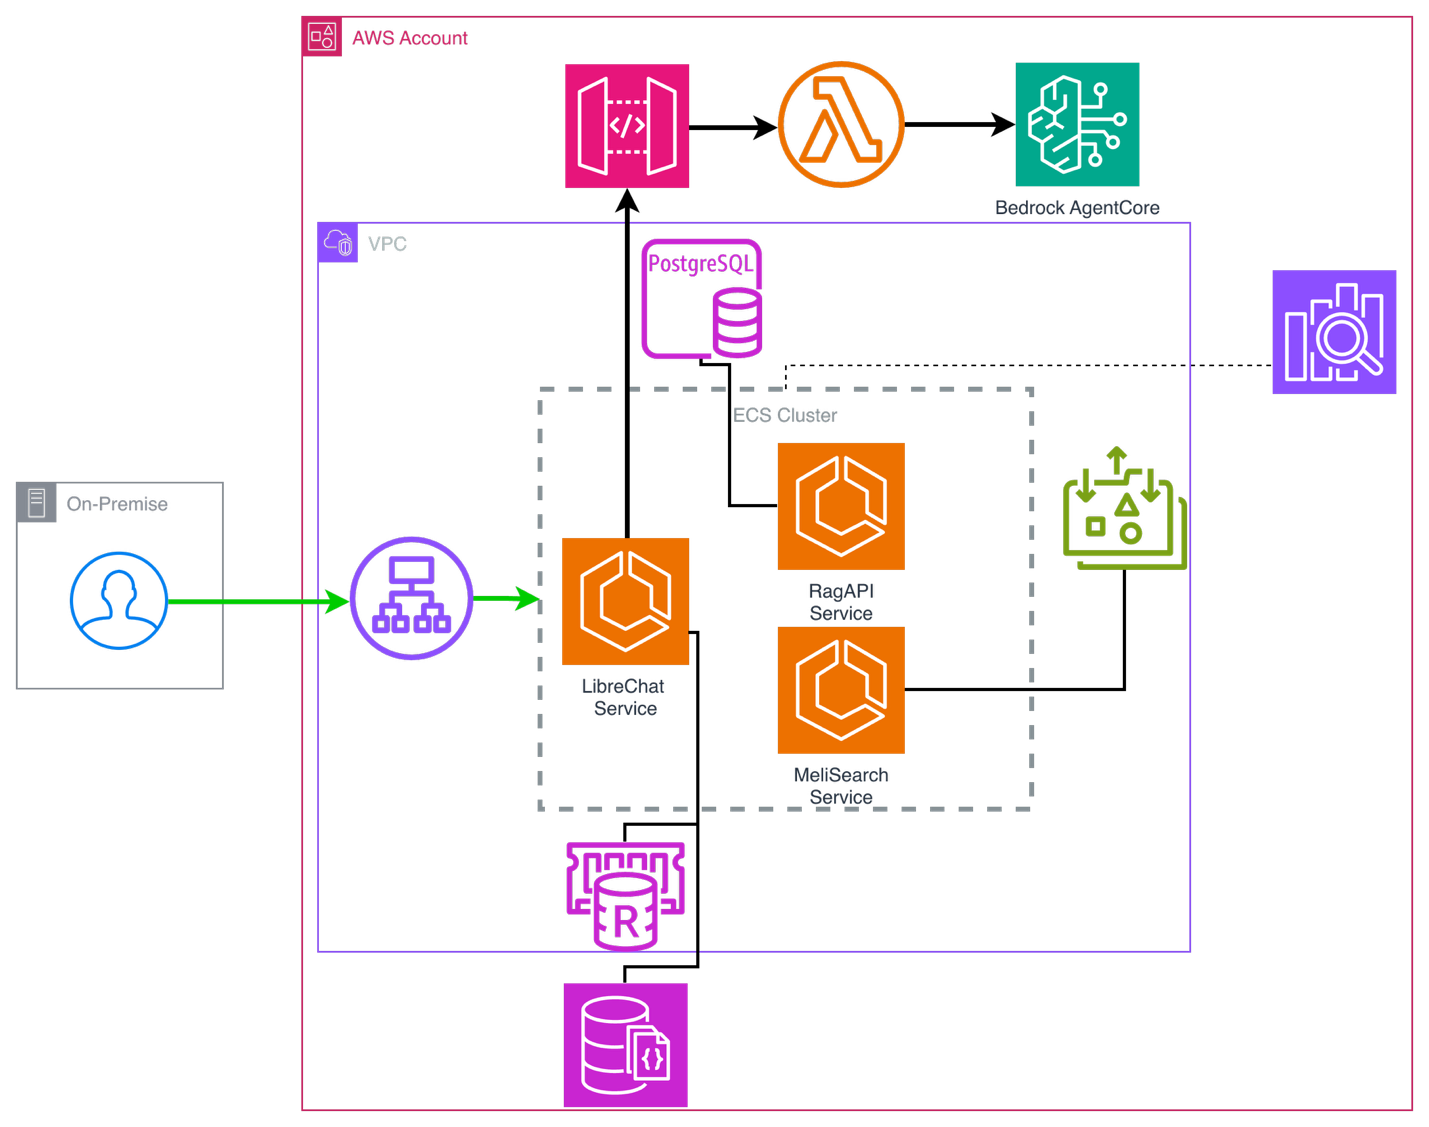
MRH Trowe, страховий брокер з Німеччини, за перший місяць продакшну дав ~400 співробітникам самостійний доступ до AI-агентів на Strands Agents, Amazon Bedrock AgentCore і LibreChat. Перший агент одним запитом перетворює запис Teams-зустрічі на структурований протокол. Вартість — $14 на людину за місяць, далі — курс на 40% дешевшу інфраструктуру.
У регульованому фінсекторі команди й так тестували AI самостійно, з ризиком витоку клієнтських даних. Дані лишаються в Німеччині (AWS Frankfurt), а кожен запит іде від імені авторизованого через Microsoft Entra ID співробітника — агент бачить лише його календар.
Як влаштований запит зсередини
Коли співробітник відкриває чат і обирає агента, система спершу перевіряє його особу через Microsoft Entra ID — той самий каталог, яким компанія вже користується для входу в інші сервіси. Права доступу до конкретних агентів і моделей задаються списками доступу в адмін-панелі чату, тож не кожен бачить усі інструменти одразу.
Далі запит іде через шлюз API з окремим ключем до функції, яка від імені співробітника викликає самого агента. Агент виконує міркування, звертається до дозволених джерел даних і повертає відповідь — усе в ізольованій сесії, яку система відкриває окремо для кожного запиту й закриває після завершення. Технічно це означає: один незграбно написаний запит одного співробітника не отримує доступу до файлів, календаря чи листування іншої людини — навіть якщо обидва звертаються до того самого агента.
Другий приклад: агент для аналізу даних, а не лише протоколів
Крім агента-протоколіста, у MRH Trowe запустили другий сценарій — «поговори зі своїми даними». Він підтримує аналітику, яку раніше робили вручну: огляди для крос-продажів і апсейлу, що поєднують дані CRM із публічно доступною інформацією про клієнта. Різниця з першим агентом принципова — тут агент не просто структурує вже наявний текст (розшифровку зустрічі), а зводить докупи дані з різних систем і формує висновок, на основі якого людина ухвалює комерційне рішення.
Саме тому доступ такого агента до CRM визначений так само через Entra ID та списки доступу, а не довільно кожною командою окремо — governance-контур однаковий для «легкого» агента-протоколіста і для агента, що працює з комерційно чутливими висновками.
Як компанія добилася масового використання за місяць
Технічна платформа — лише половина результату. MRH Trowe паралельно проводила воркшопи з використання агентів у різних командах і формувала групу «power users» — співробітників, які найактивніше застосовують інструмент у щоденній роботі. Дані про використання (хто, скільки токенів, з якою моделлю) компанія знімає з власного дашборда й застосовує, щоб знаходити такі активні команди та тиражувати їхні напрацювання на інші відділи.
Принцип, який сформулював член правління компанії Леонід Карлінський: якщо ви й колега двічі робите одну й ту саму дію вручну — це привід створити для неї окремого агента. Розширювати перелік агентів компанія планує через спільноту практики з даних і ШІ, і мета — 10–15 агентів, які створюють і підтримують самі профільні фахівці, до кінця 2026 року.
Що перевірити, перш ніж довіряти результату агента
- Чи прив'язаний запит до особи користувача через SSO — якщо ідентичність можна підмінити з боку чату, ізоляція даних не спрацює.
- Чи справді дані обробляються в потрібному регіоні — для роботи з клієнтами й полісами в Німеччині це означає обробку в межах ЄС, а не в довільному дата-центрі провайдера моделі.
- Чи трафік співробітників іде приватним каналом, а не публічним інтернетом — це частина того ж контуру безпеки, що й ізоляція сесій.
- Чи є в компанії єдиний дашборд використання — без нього складно побачити, які команди й агенти генерують основні витрати на токени.
Ці чотири пункти — не теоретична вимога, а те, що конкретно дало MRH Trowe змогу відкрити самостійний доступ до ШІ 400 людям у регульованій фінансовій галузі без ризику витоку клієнтських даних.