Anthropic розкрила кремлівську кібероперацію проти України
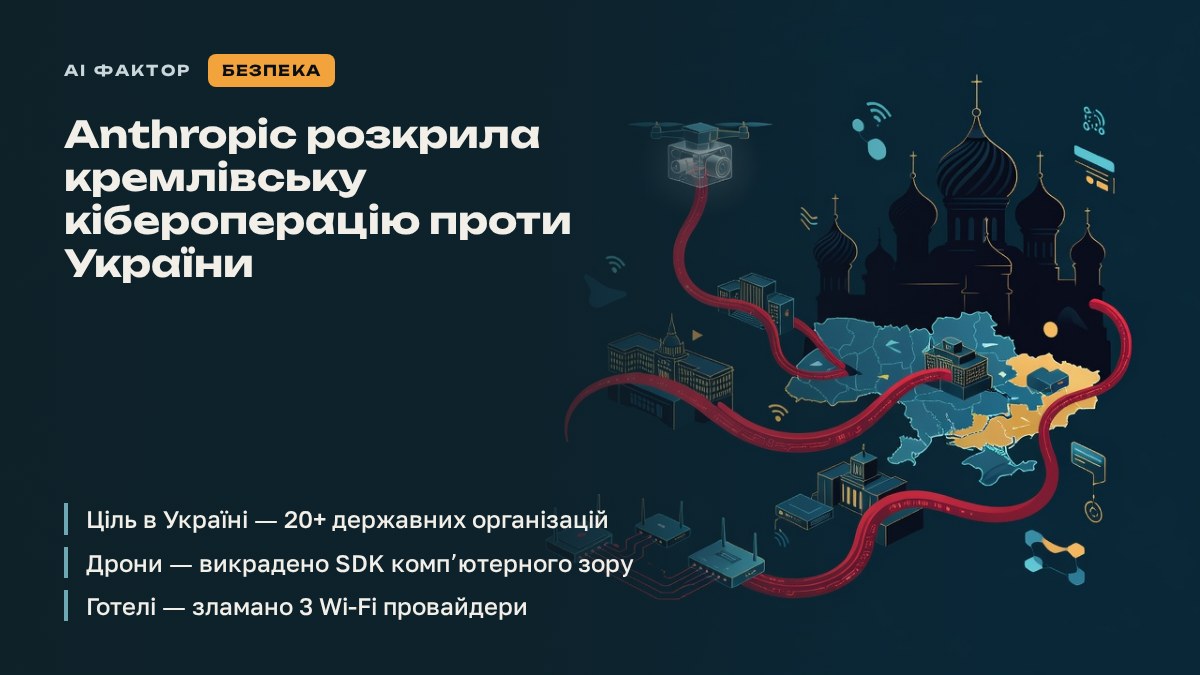
Група GTG-20006, повʼязана з Midnight Blizzard, перевіряла пошту й доступ понад 20 держорганізацій України — чиновників, військових, дипломатів. Вивантажили пошту двох виробників дронових компонентів, атакували виробника БПЛА і викрали SDK системи компʼютерного зору. Зламали трьох постачальників готельного Wi-Fi, щоб підкидати шкідливе ПЗ, і захопили WhatsApp двох колишніх високопосадовців.
Всього ціль — 20+ організацій: Європа, Близький Схід, Азія, Північна Африка. Claude використовували ще для рою FPV-дронів у Росії, кібершпигунства з Китаю та стеження за 25 млн SIM-карт у Малі.
Як діяла схема з готельним Wi-Fi
Група GTG-20006 зламала щонайменше трьох постачальників готельного Wi-Fi. Це не разова атака на одну людину, а зараження інфраструктури, через яку проходять десятки випадкових гостей — і серед них потрібні росіянам чиновники чи представники виробників дронів.
- Зловмисники отримують контроль над мережею готелю через постачальника Wi-Fi.
- Ціль підключається до готельної мережі як звичайний гість.
- Частина її трафіку та інформація про пристрій автоматично йде на сервери атакувальників.
- За цими даними група визначає, який пристрій і операційну систему використовує людина.
- Під профіль пристрою підсовується шкідливе ПЗ — окремо для Windows, Android або iPhone.
Атака не адресна із самого початку: заражається сама мережа, а фільтрація потрібних людей — чиновників, дипломатів, тих, хто пов'язаний з виробництвом дронів — відбувається вже на етапі аналізу перехопленого трафіку.
Ще приклади поза Україною
У звіті Anthropic є кейс, коли Claude використовувала іранська група — для збору даних про людей в Ізраїлі та відстеження пересування американських військових. Це інший тип задачі, ніж атаки на пошту чи Wi-Fi: тут AI застосовували для агрегації розвідувальної інформації про людей і техніку, а не для проникнення в системи.
У Малі за допомогою Claude побудували систему масового стеження приблизно за 25 мільйонами SIM-карт — це вже не точкова операція проти окремих цілей, а інфраструктура спостереження за населенням у масштабі цілої країни. Пов'язані з Китаєм групи, зі свого боку, використовували Claude для класичного кібершпигунства.
Разом з українським кейсом і роєм FPV-дронів, який розробляла інша російська група, це показує розкид задач: від бойового застосування й точкового стеження за окремими людьми до масового спостереження за населенням цілої країни.
Що перевірити людині зараз
Найконкретніша рекомендація зі звіту стосується захоплення WhatsApp: група підключала власний пристрій як додатковий до акаунту жертви і масово вивантажувала українсько- та російськомовне листування. Таким способом атакували щонайменше двох колишніх українських високопосадовців.
- Відкрити налаштування WhatsApp і перевірити розділ пов'язаних пристроїв — чи немає там незнайомого пристрою.
- Зробити те саме в Telegram — перевірити список активних сесій.
- Якщо знайшли незнайомий пристрій — негайно завершити його сесію і змінити пароль.
- Людям, чия робота пов'язана з держорганами, дипломатією, військовою сферою чи виробництвом дронів, варто насторожено ставитись до підключення робочих пристроїв до готельного Wi-Fi.
Ці два кроки — перевірка пов'язаних пристроїв у месенджерах і обережність із готельним Wi-Fi — прямо випливають із того, як конкретно діяла група проти українських цілей.