Як безпечно ізолювати WHOOP-агента для клієнта
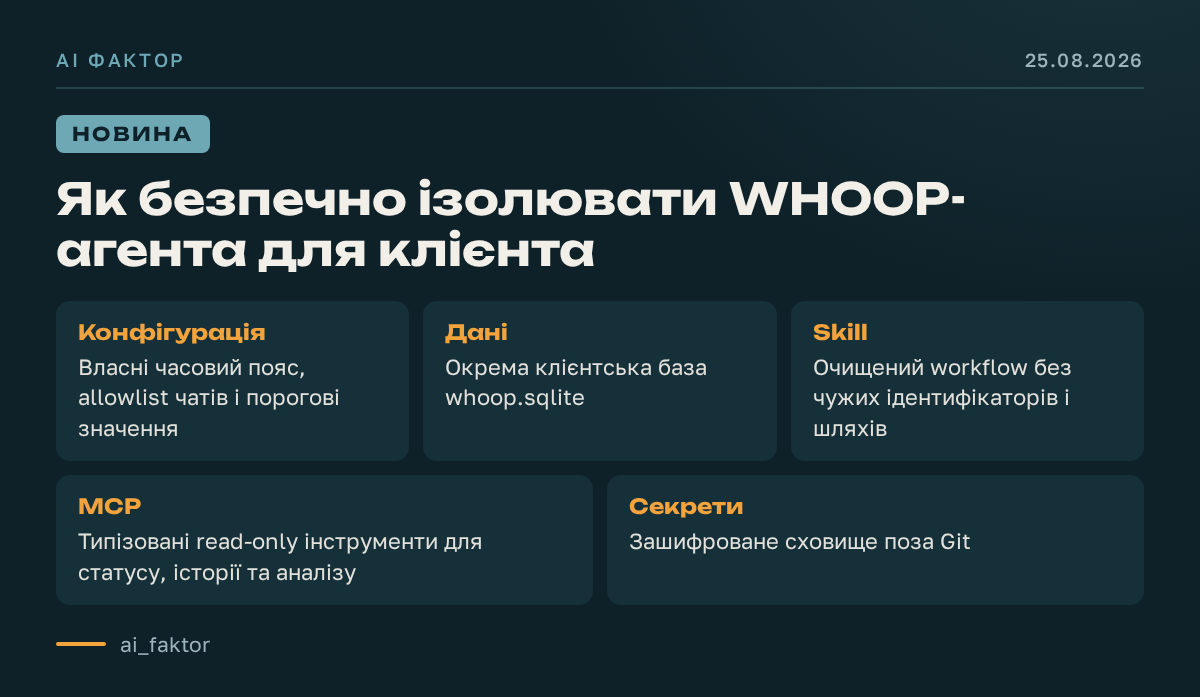
Skill і tool в агенті виконують різні ролі: skill задає інструкцію та workflow, а tool є виконуваною функцією. Тому клієнтському агенту не варто передавати всі наявні skills: слід окремо вибрати потрібні інструкції, а функції WHOOP відкрити через суворий read-only allowlist MCP.
Готовий WHOOP-skill не можна копіювати без змін, якщо він містить чужі chat ID, часовий пояс, локальні шляхи чи OAuth storage. Безпечний варіант — sanitized template та окремий client profile: власні config, база whoop.sqlite, очищений SKILL.md, typed read-only MCP tools і зашифровані secrets поза Git.
Що це означає для бізнесу: ізоляція зменшує ризик витоку чужих ідентифікаторів, даних і credentials. Для клієнта варто розділити конфігурацію, сховище даних, інструкції, інструменти та секрети, а доступ до WHOOP обмежити читанням, статусом, історією й аналізом.