Anthropic повертає бізнесу контроль над даними
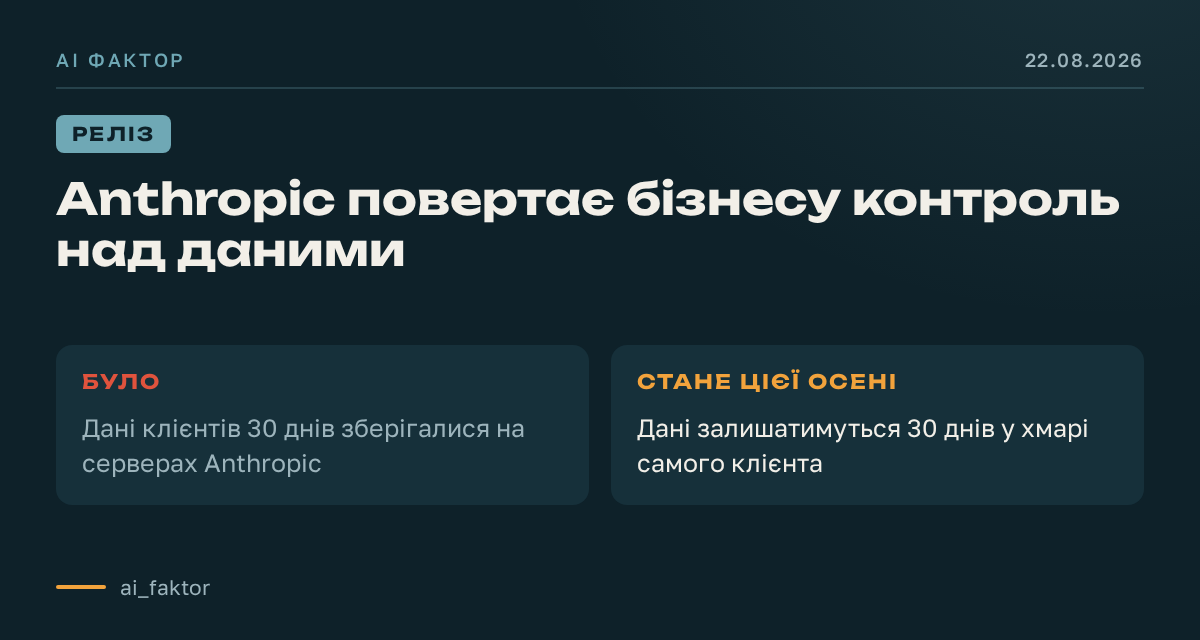
Із червня Anthropic зберігала на своїх серверах дані клієнтів моделей Mythos і Fable та майбутніх флагманських моделей протягом 30 днів, щоб виявляти нові кібератаки із застосуванням ШІ. Після спротиву корпоративних замовників термін залишать, але дані перенесуть у хмару самого клієнта.
Anthropic визнала попереднє правило непопулярним і ризиком для бізнесу. За даними Bloomberg, систему кілька місяців створювали з понад 100 клієнтами з регульованих галузей. OpenAI також тестує підхід до безпеки й контролю даних разом із Databricks та Microsoft. Зміни Anthropic очікуються цієї осені.
Що саме змінює Anthropic
Anthropic не скасовує 30-денне зберігання даних. Компанія змінює місце, де вони перебуватимуть протягом цього строку: замість серверів Anthropic інформацію зберігатимуть у хмарі корпоративного клієнта. Отже, нова політика повертає замовнику контроль над середовищем зберігання, але не скорочує період, протягом якого дані мають бути доступними для виявлення нових кібератак із застосуванням ШІ.
Попереднє правило діяло з червня та охоплювало всі клієнтські дані, пов’язані з моделями Mythos і Fable, а також із майбутніми флагманськими моделями. Anthropic зберігала ці дані на власних серверах. У своєму звіті компанія визнала, що така вимога була непопулярною серед корпоративних клієнтів і створювала ризик для бізнесу.
Як готували нову систему
За даними Bloomberg, Anthropic витратила кілька місяців на розроблення нового підходу разом із понад 100 клієнтами з регульованих галузей. Першоджерело не називає ці компанії та не уточнює, які саме галузі вони представляють.
Участь таких замовників пояснює практичний фокус зміни: організації з вимогами до контролю даних зможуть залишати інформацію у власній хмарі. Водночас Anthropic збереже 30-денне вікно, потрібне для роботи системи безпеки. Розробник Anthropic Борис Черні публічно підтвердив ці плани в X.
Що це означає для корпоративних клієнтів
Для користувачів охоплених моделей змінюється передусім сторона, яка контролює місце зберігання даних. За новою схемою вони не мають передаватися на сервери Anthropic для 30-денного зберігання. Це особливо стосується клієнтів із регульованих галузей, які брали участь у створенні системи, хоча джерело не обмежує майбутній доступ лише ними.
- Строк зберігання залишається незмінним: 30 днів.
- Дані мають перебувати у хмарі клієнта, а не Anthropic.
- Призначення зберігання не змінюється: пошук нових кібератак із використанням моделей.
- Запуск змін запланований на осінь.
Конкурент Anthropic, OpenAI, тестує інший метод разом із Databricks і Microsoft. Його мета також полягає в поєднанні безпеки з контролем клієнта над даними. Технічних деталей цього підходу або порівняння двох систем у матеріалі немає.
Яких умов поки не розкрито
Anthropic не назвала точну дату запуску в межах осені. Також не повідомляється, чи нова схема буде доступна всім корпоративним клієнтам одночасно, чи потребуватиме окремого налаштування або погодження. У джерелі немає вартості, переліку підтримуваних хмар, технічних вимог, географічних обмежень або опису того, як Anthropic аналізуватиме дані, що залишаються в середовищі клієнта.
Не уточнено й те, чи зможуть замовники відмовитися від 30-денного періоду, змінити його або самостійно обмежити доступ Anthropic. Тому до появи повних умов практично оцінити складність переходу, витрати та відповідність конкретним внутрішнім політикам компаній неможливо.