Перед релізом перевірте AI-додаток
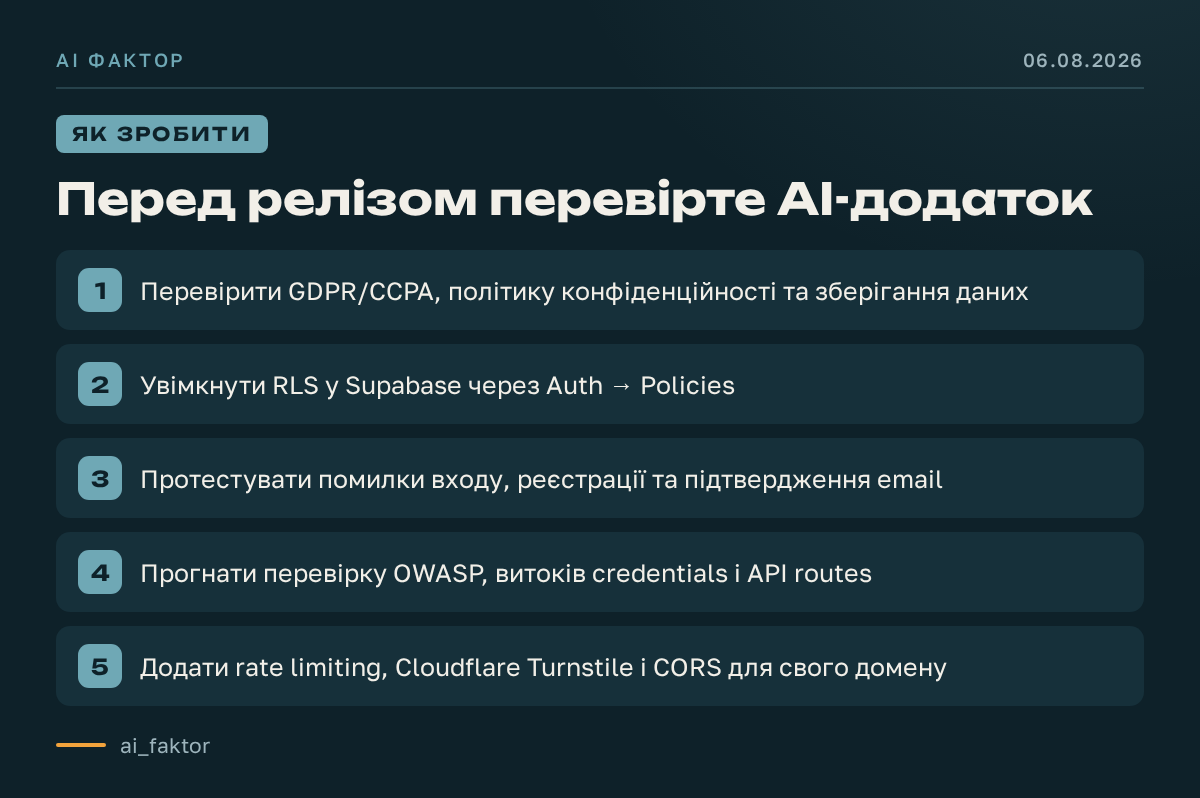
Якщо команда швидко збирає AI-додаток або форму для клієнтів, базова безпека має бути перевірена до запуску. У матеріалі є практичний чеклист: GDPR/CCPA, політика конфіденційності, де зберігаються дані, Row Level Security у Supabase через Auth → Policies, CAPTCHA для публічних форм, rate limiting для платних API та обмеження CORS своїм доменом.
Окремо варто прогнати не лише успішний сценарій. Спробуйте 5 разів ввести неправильний пароль, скинути пароль для неіснуючої пошти, двічі відкрити посилання підтвердження, зареєструвати вже наявний email. Так знаходять типові помилки автентифікації.
Перевір мій додаток як спеціаліст із безпеки. Переконайся, що налаштовані сильні security headers, базовий рівень безпеки, відповідність рекомендаціям OWASP, немає SQL injection, XSS, помилок автентифікації, витоків credentials або чутливих даних у фронтенді чи API routes.
Що це дає: менше ризику отримати рахунок за API, витік даних або юридичну претензію вже в перший день запуску.